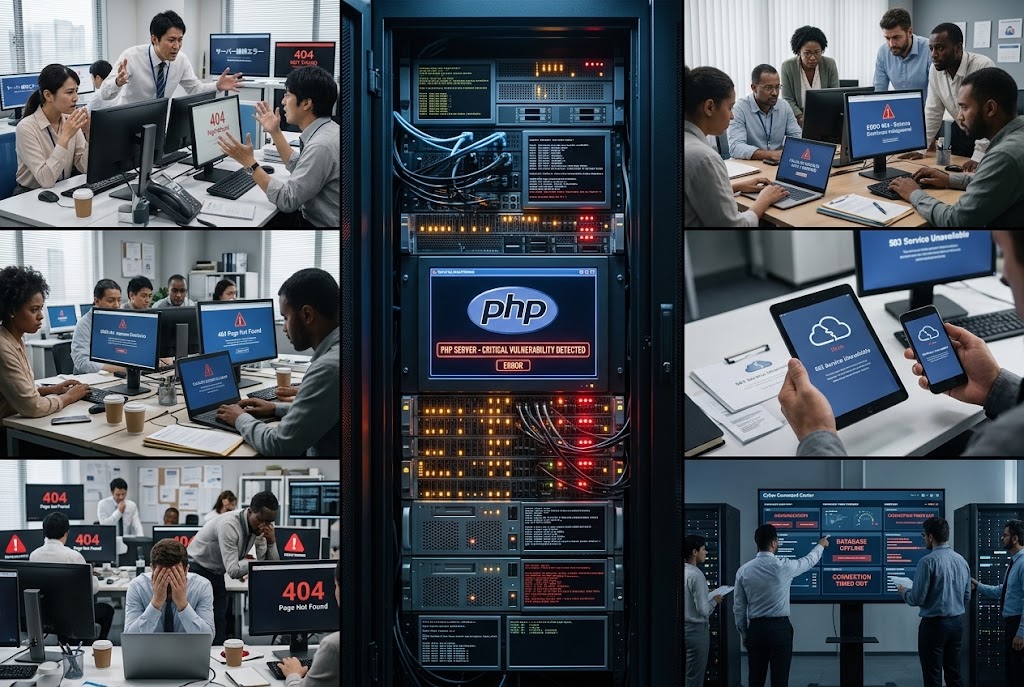
Uma grave falha de segurança no PHP forçou a retirada preventiva de sites e portais governamentais no Brasil, no Japão e em dezenas de países.
Uma grave falha de segurança no PHP provocou uma onda global de paralisações preventivas em servidores públicos e corporativos nesta quinta feira. De acordo com especialistas em tecnologia da informação, a vulnerabilidade crítica compromete a estrutura básica que sustenta aproximadamente setenta por cento das páginas da internet mundial. Dessa forma, diversos governos e empresas internacionais optaram por desativar portais digitais para conter possíveis tentativas de invasão remota. Além disso, a brecha permitia a leitura não autorizada da memória dos servidores e o roubo de dados sigilosos dos usuários.
No Brasil, o Ministério da Gestão e da Inovação em Serviços Públicos emitiu orientações imediatas para que as equipes técnicas desligassem plataformas governamentais em PHP. Por isso, órgãos federais como a Agência Nacional de Telecomunicações desativaram temporariamente o Sistema Eletrônico de Informações durante o expediente. Nesse sentido, nações como Reino Unido, França, Finlândia e Países Baixos também registraram a suspensão de dezenas de páginas públicas para a aplicação de pacotes corretivos. “Com o PHP por trás de uma parcela tão vasta da web, a exposição poderia alcançar praticamente todos os lugares onde as pessoas gastam dinheiro online” disse Nigel Green, executivo da empresa de consultoria deVere Group.
Ação de inteligência artificial e mobilização internacional
Por outro lado, equipes de pesquisa digital identificaram os problemas no código com o auxílio de ferramentas avançadas de inteligência artificial. Os analistas batizaram a falha de PHP2Shell, alertando para a gravidade dos erros que permaneceram ocultos na programação por mais de uma década. Assim, companhias globais de computação em nuvem detectaram milhões de investidas criminosas automatizadas antes da distribuição das correções. Consequentemente, agências de defesa cibernética dos Estados Unidos e da Europa recomendaram a desconexão total de ambientes vulneráveis até a instalação dos arquivos oficiais.
No cenário asiático, a primeira-ministra Sanae Takaichi instruiu os gestores públicos e privados a avaliarem a suspensão imediata de serviços sob risco operacional. Do mesmo modo, corporações japonesas de grande porte, como a companhia aérea ANA, a operadora ferroviária JR West e o banco MUFG, desativaram módulos eletrônicos de atendimento. Paralelamente, o Ministério de Terras, Infraestrutura, Transportes e Turismo do Japão e a prefeitura de Osaka pausaram funcionalidades essenciais de consulta administrativa e procedimentos cadastrais. Em virtude disso, administrações municipais como a da cidade de Nagasaki adiaram agendamentos ligados ao cartão My Number.
Nota técnica sobre os alertas prévios registrados no Japão
Nota sobre o cenário prévio no Japão: Um dia antes do pico internacional da crise, empresas e órgãos públicos japoneses já enfrentavam alertas urgentes contra a vulnerabilidade cibernética no dia vinte e dois de outubro. Na ocasião, a Agência de Promoção da Tecnologia da Informação identificou as falhas críticas catalogadas sob os códigos CVE-2026-109618 e CVE-2026-109619. Assim, plataformas comerciais e redes populares no arquipélago, como BASE, pixiv e niconico, executaram manutenções emergenciais e desligamentos parciais para evitar roubo de dados. Igualmente, o Ministério das Finanças do Japão suspendeu consultas digitais enquanto os técnicos realizavam verificações rigorosas de integridade nos sistemas locais.
Contudo, os desenvolvedores da Fundação PHP já disponibilizaram pacotes de atualização para todas as versões operacionais da ferramenta. Portanto, os administradores de redes no Japão e no Brasil trabalham intensamente para aplicar os arquivos oficiais e restabelecer a segurança das conexões. Por fim, os especialistas reiteram que a falha de segurança no PHP não atinge celulares ou computadores pessoais de usuários comuns, cabendo exclusivamente aos operadores de hospedagem e servidores a normalização das páginas. Dessa maneira, a internet global retoma a estabilidade habitual à medida que os servidores concluem a blindagem contra as invasões.
Siga-nos nas redes sociais: Instagram, Facebook, YouTube e X.